Security Awareness Training: Für den Klick, der nicht passiert.
Die meisten Cyberangriffe beginnen nicht mit einer Lücke in der Technik, sondern mit einer E-Mail, einem Anruf oder einem gefälschten Link. Im Security Awareness Training lernt Ihr Team, solche Angriffe zu erkennen und richtig zu reagieren.
Training mit phished.io, vor Ort oder online. Von unserem Cyber-Security-Team in Deutschland, das Angriffe aus der Praxis kennt.
Diese Kunden vertrauen n-komm
Die Mail vom Chef ist dringend. Und gefälscht.
„Bitte überweisen Sie heute noch diesen Betrag, es ist dringend.“ Die Mail kommt angeblich vom Geschäftsführer. Am selben Tag schickt ein bekannter Lieferant eine Rechnung mit neuer Bankverbindung, und der IT-Support bittet, das Passwort zu bestätigen. Würde Ihr Team das merken? Mit KI-Werkzeugen schreiben Angreifer heute fehlerfreie, persönliche Nachrichten in perfektem Deutsch.
Die beste Firewall hilft nicht, wenn jemand die Tür von innen öffnet. Das passiert nicht aus Leichtsinn, sondern weil die Angriffe raffiniert sind und niemand Ihrem Team je gezeigt hat, worauf es achten soll.
Dazu ändern sich die Maschen ständig. Was letztes Jahr in der Schulung vorkam, sieht heute anders aus, deshalb muss auch das Training mitgehen.
Kommt Ihnen das bekannt vor?
- Ihre Beschäftigten haben nie eine Schulung zu IT-Sicherheit erhalten.
- Es gab schon Phishing-Mails, auf die jemand fast hereingefallen wäre.
- Niemand weiß genau, was zu tun ist, wenn doch jemand geklickt hat.
- NIS2 verlangt Schulungen, auch für die Geschäftsleitung.
Ein Team, das genau hinschaut und im Zweifel meldet: Dabei helfen wir Ihnen.
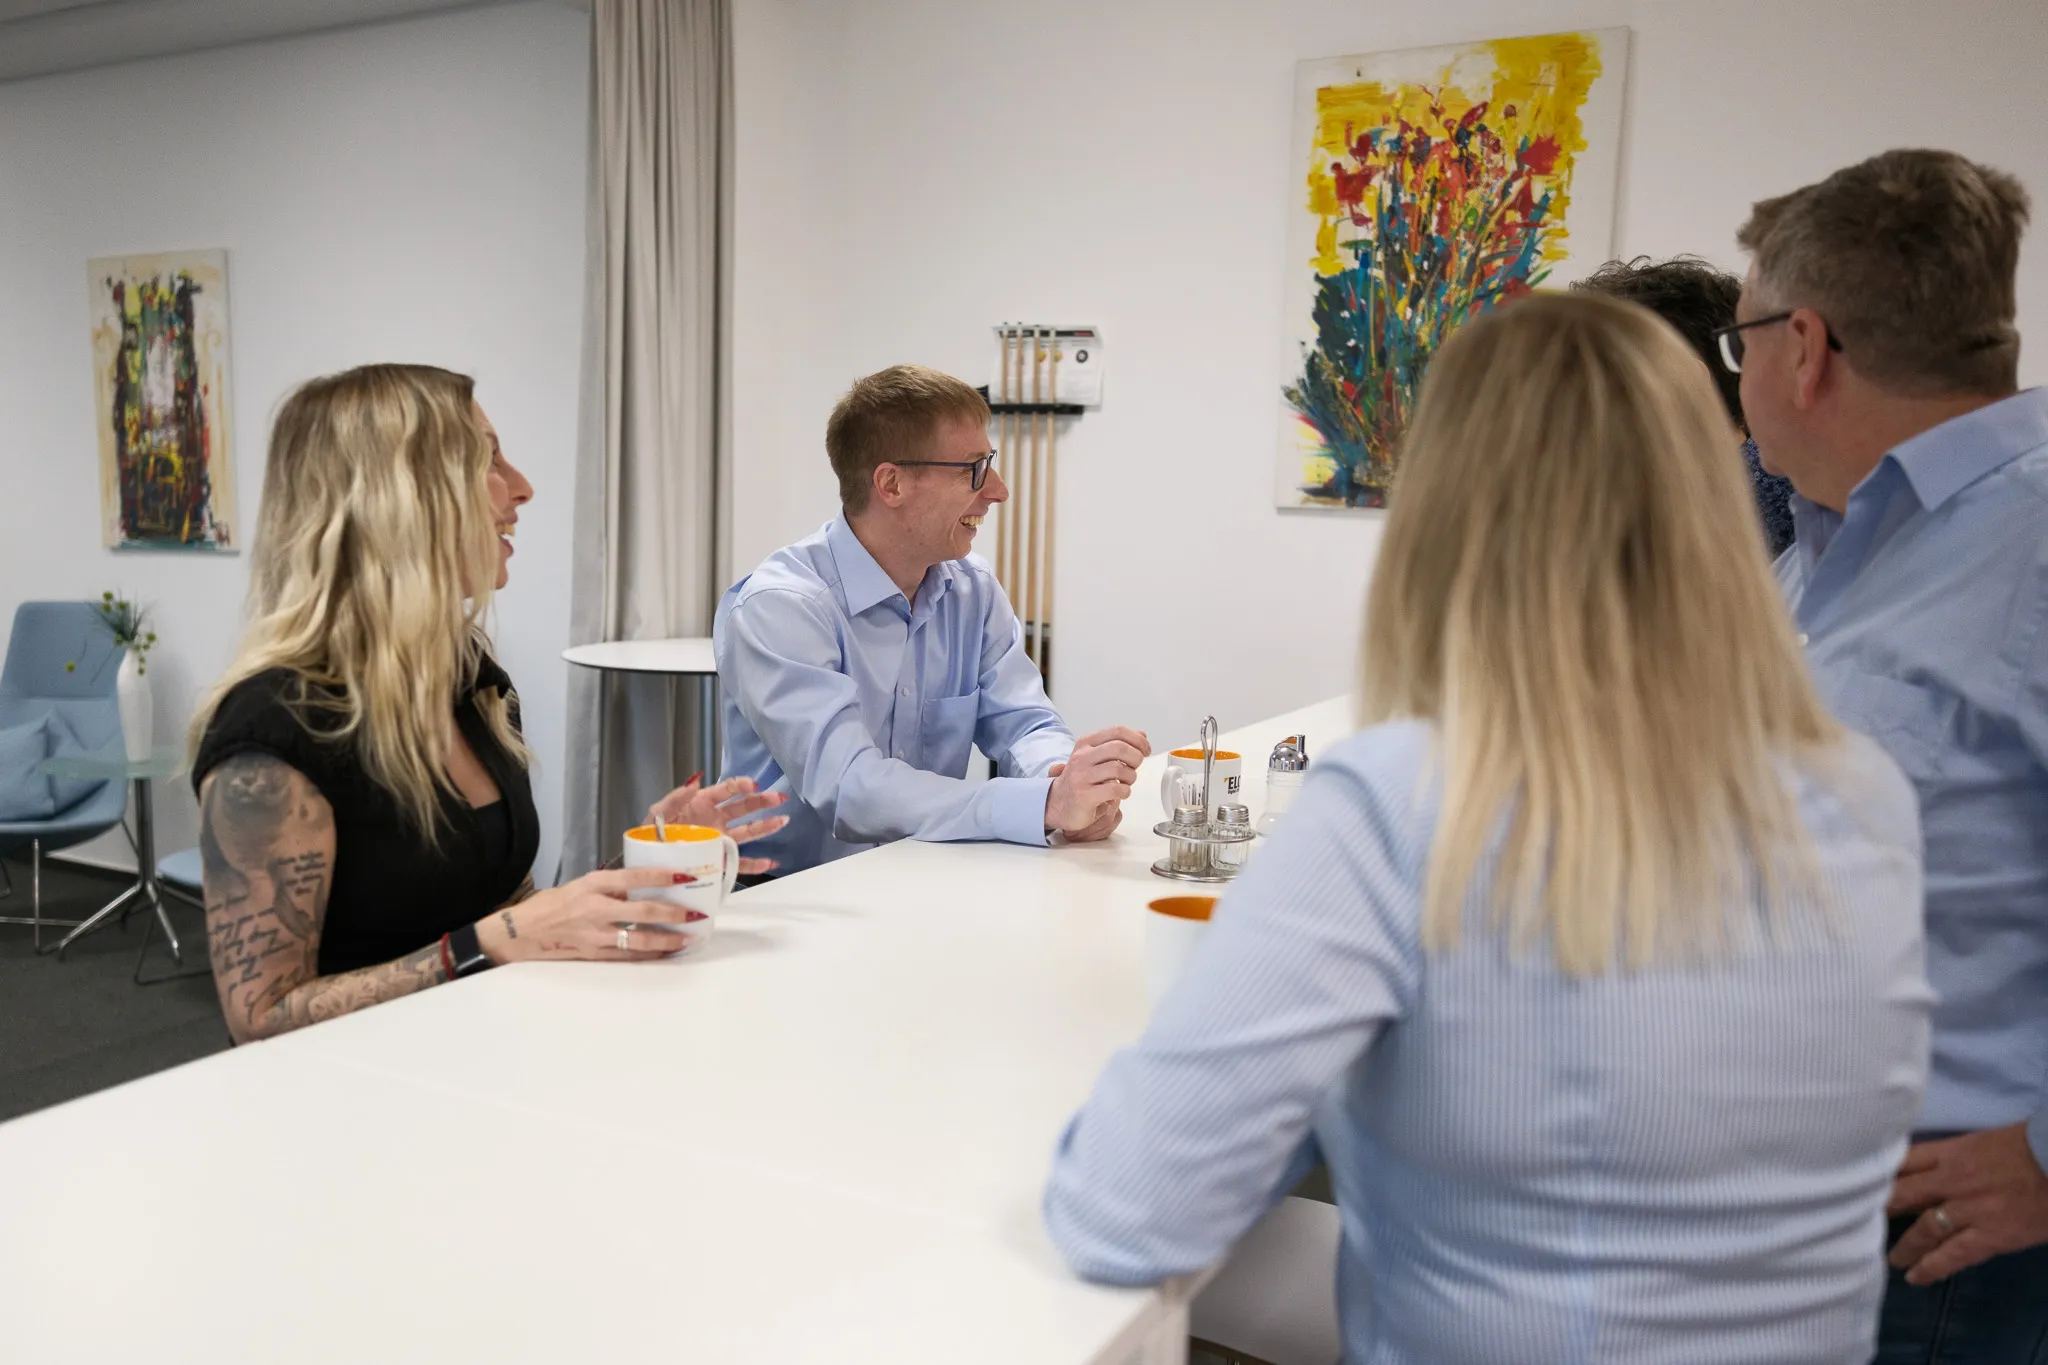
Security Awareness Training: Wir machen Ihr Team zur ersten Verteidigungslinie
In unseren Trainings lernen Ihre Beschäftigten, Angriffe zu erkennen und richtig zu reagieren. Praxisnah, verständlich und ohne erhobenen Zeigefinger. Denn niemand soll Angst vor dem Computer haben, sondern sicher damit umgehen.
Phishing erkennen
Woran erkenne ich eine gefälschte E-Mail? Was tue ich, wenn ich unsicher bin?
Betrug mit falscher Identität
Wie funktionieren gefälschte Anrufe und Anweisungen vom „Chef“?
Sichere Passwörter und Anmeldung
Warum ist ein zweiter Faktor so wichtig?
Sicher im Homeoffice und unterwegs
Worauf kommt es außerhalb des Büros an?
Umgang mit KI-Werkzeugen
Welche Daten dürfen in öffentliche KI-Dienste und welche nicht?
Richtig melden
Was tue ich, wenn ich auf etwas geklickt habe?
Formate, die zu Ihrem Team passen
Eine einmalige Schulung verpufft schnell, deshalb verstehen wir Awareness als laufenden Prozess. Wie oft geschult und getestet wird, legen wir gemeinsam nach Ihrem Risiko fest.
- E-Learning mit phished.io: kurze Lerneinheiten, die Ihr Team am Arbeitsplatz absolviert. Die Plattform läuft dauerhaft und liefert Ihnen Auswertungen.
- Präsenzschulung: Wir schulen Ihr Team vor Ort.
- Online-Live-Schulung: gemeinsam im Videocall, mit Raum für Fragen.
- Workshops: für Teams mit besonderem Risiko, etwa Buchhaltung oder Empfang.
- Management- und NIS2-Schulungen: für die Geschäftsleitung und Führungskräfte.
- Test-Mail Realistisch, aber harmlosKlick oder Meldung Ihr Team entscheidet
- Lernhinweis Direkt danach, worauf zu achten warAuswertung Anonymisiert, Entwicklung sichtbar
Was sich für Ihr Unternehmen ändert
Weniger erfolgreiche Angriffe
Geschulte Beschäftigte erkennen Phishing und melden Verdacht. So scheitern Angriffe öfter schon am ersten Schritt.
Mehr Sicherheit im Alltag
Ihr Team weiß, wie es sich verhalten soll. Das gibt Sicherheit, statt Angst zu machen.
Messbarer Fortschritt
Phishing-Simulationen zeigen, wie sich die Aufmerksamkeit Ihres Teams entwickelt.
Nachweis für NIS2 und Versicherung
Wir dokumentieren die Schulungen. So haben Sie den Nachweis zur Hand, wenn Behörden, Auditoren oder Versicherungen danach fragen.
12 Schritte für ein wirksames Security Awareness Training
- Bedarf ermitteln und Schulungsinhalte auswählen
- Schulungen planen und umsetzen
- Erfolg messen und Inhalte aktuell halten
Mensch und Technik schützen gemeinsam
Awareness-Trainings stärken den Menschen. Endpoint Security, Firewalls und Überwachung schützen die Technik. Erst zusammen entsteht ein Schutz, der wirklich hält.
Schulung von Menschen, die Angriffe aus der Praxis kennen
Unsere Schulungen kommen nicht aus dem Lehrbuch. Wir sehen in unserer täglichen Arbeit, mit welchen Methoden Angreifer es aktuell versuchen, und dieses Wissen fließt direkt in die Trainings ein. Deshalb sind sie praxisnah und aktuell.
Und weil wir auch die technischen Schutzmaßnahmen umsetzen, passen Schulung und Technik zusammen. Als Familienunternehmen in zweiter Generation legen wir Wert auf einen respektvollen Umgang: Bei uns wird niemand bloßgestellt.
- ISO 27001
- selbst nach ISO/IEC 27001 zertifiziert
- ~10
- Jahre Praxis unseres Pentest-Teams
- 25+
- Jahre IT-Partner (seit 2000)
- 2
- Standorte in Karlsruhe und Hamburg
Aus der Praxis
Was unsere Kunden über Security Awareness sagen
Sicherheitsbewusstsein nachhaltig verbessern
„Wir haben unsere Mitarbeiter regelmäßig über Phishing informiert, konnten aber kaum beurteilen, ob die Schulungen tatsächlich etwas bringen. Mit den realistischen Phishing-Simulationen und kurzen Lerneinheiten hat sich das deutlich verändert. Das Thema IT-Sicherheit ist heute viel präsenter im Arbeitsalltag – ohne dass wir dafür aufwendige Schulungen organisieren müssen.“
Häufige Fragen zu Security Awareness
Ihre Frage ist nicht dabei? Schreiben Sie uns.
Was ist ein Security Awareness Training?
Ein Security Awareness Training schult Beschäftigte im sicheren Umgang mit IT. Sie lernen, Phishing, Betrugsversuche und andere Angriffe zu erkennen und richtig zu reagieren.
Was ist eine Phishing-Simulation?
Bei einer Phishing-Simulation erhalten Beschäftigte realistische, aber harmlose Test-Mails. So zeigt sich, wie gut die Trainings wirken. Wer klickt, erhält direkt einen Lernhinweis. Niemand wird bloßgestellt, wir werten die Ergebnisse anonymisiert aus. Den Ablauf stimmen wir mit Ihnen und, falls vorhanden, mit dem Betriebsrat ab.
Reicht ein guter Spamfilter nicht aus?
Spamfilter fangen viel ab, aber nicht alles. Gerade gezielte Angriffe auf einzelne Personen kommen oft durch, und dann entscheidet der Mensch.
Welche Formate bieten Sie an?
E-Learning und Phishing-Simulationen über phished.io, dazu Präsenz- und Online-Live-Schulungen, Workshops sowie Schulungen für die Geschäftsleitung.
Verlangt NIS2 Schulungen?
Ja. NIS2 verlangt Schulungen zur Cybersicherheit, und auch die Geschäftsleitung betroffener Unternehmen muss sich selbst schulen lassen. In unserer Schulung für die Geschäftsleitung erfahren Sie, welche Pflichten Sie haben und welche Entscheidungen bei Ihnen liegen.
Wie oft sollte geschult werden?
Wir empfehlen Awareness als laufenden Prozess statt einer einmaligen Schulung. Angreifer ändern ständig ihre Methoden, und Gelerntes gerät in Vergessenheit. Den Rhythmus legen wir gemeinsam nach Ihrem Risiko fest.
Wie viel Arbeitszeit kosten die Schulungen?
Unsere Trainings sind kompakt und praxisnah. Die kurzen Lerneinheiten auf phished.io passen in jeden Arbeitstag. Ein erfolgreicher Angriff kostet deutlich mehr Zeit.
Wie läuft der Start ab?
Im Erstgespräch klären wir Ihre Ausgangslage, Ihre Ziele und mögliche Vorgaben wie NIS2. Danach erhalten Sie ein Konzept mit Themen, Formaten und Rhythmus. Zum Start richten wir phished.io ein und führen die erste Schulung durch. Anschließend halten laufende Lerneinheiten, Phishing-Simulationen und Auswertungen das Sicherheitsbewusstsein Ihres Teams hoch.
Was kostet ein Awareness-Training?
Das hängt von der Zahl der Beschäftigten, dem Format und dem Umfang ab. Nach dem Erstgespräch erhalten Sie ein individuelles Angebot.
Würde Ihr Team die nächste Phishing-Mail erkennen?
Im kostenlosen Erstgespräch sprechen wir über Ihr Team, Ihre bisherigen Schulungen und Ihre Vorgaben. Sie erfahren, wie wir Ihr Team stärken. Das Gespräch per Teams oder Telefon dauert 30 Minuten, unverbindlich und kostenfrei.
Lieber direkt sprechen? +49 721 35 46 00